
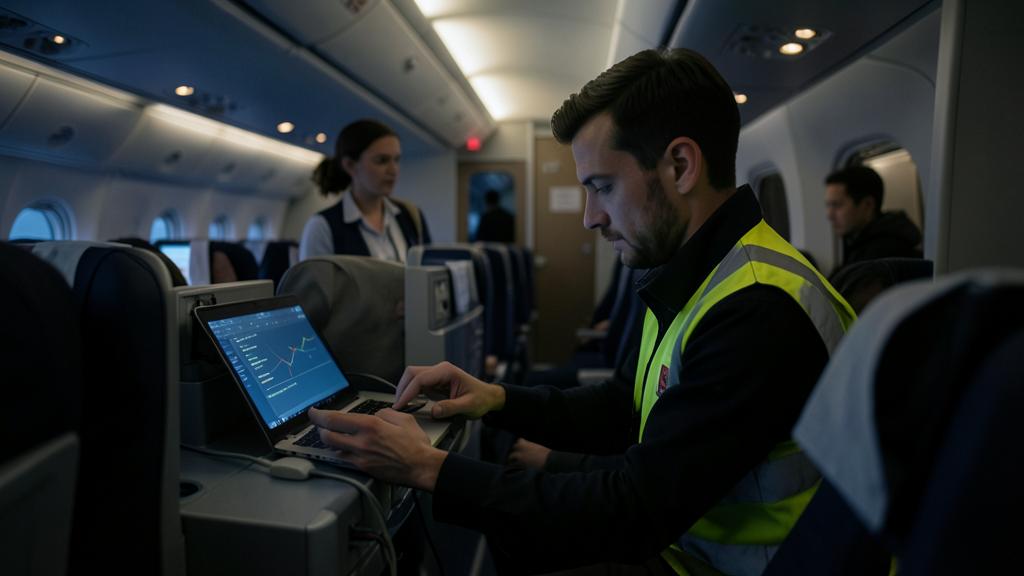
Die allgemein dem Publikum vermittelte Beruhigung ist, dass das Unterhaltungssystem und die Avionik « nicht verbunden » sind. Das ist ein beruhigender Satz, aber so ist das System nicht konzipiert. Moderne Flugzeuge werden mit einer kleinen Anzahl von Netzwerkbereichen gebaut, die absichtlich miteinander verknüpft sind, denn die Verknüpfungen sind nützlich: die Moving Map benötigt die Position des Flugzeugs, das EFB benötigt Echtzeitdaten des Flugzeugs, um seine Zahlen zu berechnen, das Wartungssystem muss mit dem Boden kommunizieren, und die Software muss irgendwie hineingelangen. Das Sicherheitsargument beruht nicht auf dem Fehlen von Verbindungen. Es beruht auf dem genauen Wissen über die bestehenden Verbindungen, wodurch jede von ihnen kontrolliert wird, und welche es wert sind, überwacht zu werden.
Warum die totale Isolation nie das Ziel war
Ein Flugzeug ohne irgendeinen Weg zwischen seinen kritischen Flugsystemen und dem Rest wäre ein Wartungs- und Dispatch-Problem von sich aus. Fehlerdaten müssten bei jeder Rotation manuell ausgelesen werden, die Software würde sich nur auf physischen Medien bewegen, die von einem Ingenieur an Bord transportiert werden, die Leistungszahlen würden aus Papier neu berechnet, und die Kabine würde nichts über den Flug wissen. Jede dieser Reibungen hat eine Sicherheitskosten sowie eine kommerzielle Kosten, denn ein System, das niemand effizient inspizieren kann, ist ein System, das seltener inspiziert wird.
Daher akzeptiert die Architektur die Verbindungen und begrenzt sie. Die Gestaltungsfrage wird zu einer Frage der Eindämmung: Wenn sich etwas im Bereich mit dem geringsten Vertrauen willkürlich und feindselig verhält, was ist die schlimmste Auswirkung, die es auf den Bereich mit dem höchsten Vertrauen haben kann, und auf welchem Weg? Diese Sichtweise ist es, der das Domänenmodell nützlich macht. Es ist kein Versprechen der Trennung; es ist eine Karte der einzigen Orte, an denen die Trennung scheitern kann.
Flugzeuge haben absichtlich Verbindungen zwischen Systemen, weil sie nützlich sind. Die Sicherheit liegt nicht darin, dass sie nicht verbunden sind, sondern darin, dass man genau weiß, welche Verbindungen existieren und wie sie kontrolliert werden.
Ein Airbus A350 nutzt ein deterministisches Ethernet in der Flugsteuerungsdomäne, während die Unterhaltungssysteme über ein separates Netzwerk laufen. Eine Verbindung zwischen ihnen ist nur über eine kontrollierte Schnittstelle möglich, die sicherstellt, dass keine ungewollten Daten fließen.
Vier Bereiche, nicht zwei
Das Branchenmodell, das in den Netzwerkdomänen- und Informationssicherheitsnormen festgelegt ist, die von den Avionik-Normungsorganisationen erstellt wurden, unterteilt das Flugzeug in Domänen nach dem Vertrauensniveau und nach der Verwaltung. Der entscheidende Punkt ist, dass es vier gibt, nicht zwei, und dass die dritte und vierte oft in Gesprächen in einen Topf geworfen werden, obwohl sie sich sehr unterschiedlich verhalten.
| Domäne | Was darin lebt | Wer sie verwaltet | Basis der Sicherheit |
|---|---|---|---|
| Flugsteuerung | Flugsteuerung, Triebwerks- und Kraftstoffmanagement, Navigation, Kommunikation und Überwachung, Flugzeugsysteme | Der Inhaber des Typenzertifikats, durch eine genehmigte Konfigurationskontrolle | Zertifizierte Software und Hardware, entwickelt nach den anwendbaren Design-Assurance-Levels |
| Informationsdienste der Fluggesellschaft | Wartungs- und Kabinenunterstützungsanwendungen, Betriebsdaten, EFB-Infrastruktur, administrative Funktionen | Der Betreiber, innerhalb der vom Hersteller festgelegten Grenzen | Gemanagt, aber nicht flugkritisch; der Betreiber trägt einen großen Teil der Verantwortung |
| Passagierinformation und Unterhaltung | Sitzbildschirme, Kabinenserver, Konnektivitätsportal, Multimedia-Inhalte, manchmal Bordverkauf | Der Betreiber, oft über einen Vertragslieferanten | Software kommerzieller Qualität, häufig aktualisiert, breite Software-Oberfläche |
| Geräte, die den Passagieren gehören | Alles, was ein Passagier an Bord mitbringt und mit dem Kabinennetzwerk verbindet | Person | Keine; wird per Definition als vollständig unzuverlässig behandelt |
Das Vertrauen nimmt in der Tabelle nach unten ab und die Änderungsfrequenz nimmt zu. Die Flugsteuerungsdomäne ändert sich selten und nur über eine genehmigte Konfigurationskontrolle. Die Unterhaltungsdomäne ändert sich ständig, wird oft von einem Dritten gewartet und enthält Software gewöhnlicher kommerzieller Qualität. Diese Diskrepanz ist kein Fehler — das ist der Grund, warum die Domänen existieren. Das erklärt auch, warum die interessante Ingenieursarbeit an den Grenzen und nicht innerhalb der Bereiche konzentriert ist.
Was eine Grenze tatsächlich durchsetzt
Nicht alle Trennungen sind gleich stark, und die Terminologie zählt bei der Lektüre eines Sicherheitsarguments. Vier Mechanismen kehren immer wieder, in absteigender Reihenfolge der Schwierigkeit, sie zu überwinden, und in aufsteigender Reihenfolge der Häufigkeit der Verwendung.
| Mechanismus | Was er aufzwingt | Wie er scheitert |
|---|---|---|
| Physische Trennung | Keine gemeinsame Infrastruktur: separate Verkabelung, separate Ausrüstung, separate Stromversorgung | Nur durch eine nachträgliche Änderung, die stillschweigend einen gemeinsamen Weg einführt |
| Hardwareseitig erzwungene Richtung | Daten können sich in eine Richtung und nicht in die andere bewegen, weil das Medium selbst unidirektional ist — der klassische Fall ist ein Bus mit einem Sender und mehreren Empfängern | Indem die Empfängerseite über einen anderen Weg einen Rückkanal erhält |
| Protokoll- und Verkehrsbeschränkung | Deterministisches Netzwerk mit vordeklarierten virtuellen Verbindungen, fester Bandbreitenzuweisung und kontrollierten Konfigurationstabellen; ein Gerät kann nichts adressieren, wofür es nicht konfiguriert wurde, noch das überfluten, was sie teilt | Durch einen Fehler oder eine Änderung in den Konfigurationstabellen, oder durch Vertrauen in den Inhalt, der auf einer legitimen Verbindung ankommt |
| Kryptographische und prozedurale Kontrolle | Signierte ladbare Softwareteile, authentifizierte Sitzungen, kontrolliertes Schlüsselmaterial, Zwei-Personen-Verfahren zum Laden | Durch das Schlüsselmanagement, durch abgelaufene Vertrauensanker und durch die Menschen — der übliche Ort |
Eine gute Architektur stapelt diese Elemente, anstatt eines auszuwählen. Der Verkehr, der die Flugsteuerungsdomäne von einer niedrigeren Domäne erreicht, durchläuft in der Regel eine kontrollierte Schnittstelleneinheit, auf einer Route, die in der Richtung eingeschränkt ist, und befördert nur Nachrichtentypen, für deren Annahme die Empfängerseite konfiguriert wurde, nachdem sie am Ursprung authentifiziert wurden. Jede dieser Kontrollen allein wäre ein schwaches Argument. Zusammen bedeuten sie, dass ein Angreifer, der den Unterhaltungsserver übernimmt, eben nur einen Unterhaltungsserver kontrolliert.
Die Falle. « Es gibt eine Firewall zwischen den Domänen » ist kein Sicherheitsargument. Eine Firewall ist ein Filtergerät auf einem gemeinsamen Medium, und sie ist nur so gut wie ihre Regelmenge, ihr Aktualisierungszustand und die Annahme, dass sich das Medium darunter korrekt verhält. Fragen Sie lieber, was noch halten würde, wenn die Firewall vollständig umgangen würde — die physische Trennung, die unidirektionalen Medien und die durch Konfiguration kontrollierten Verkehrstabellen überleben diese Frage; eine Regelmenge tut es nicht.
Legitime Übergänge, einer nach dem anderen
Jeder vorhandene Übergang wurde aus einem bestimmten Grund eingerichtet, und jeder birgt ein charakteristisches Risiko, das von seiner Richtung abhängt. Die nützlichste Disziplin in diesem Bereich besteht darin, darauf zu bestehen, die Richtung jedes Flusses zu kennen, denn ein unidirektionaler Fluss, der aus dem geschützten Bereich herausgeht, ist etwas völlig anderes als ein eingehender Fluss.
| Kreuzung | Richtung | Warum sie existiert | Was überwacht werden sollte |
|---|---|---|---|
| Moving Map und Fluginformationen zur Kabine | Nur aus der Steuerungsdomäne heraus | Anzeige von Position, Höhe und Restflugzeit für die Passagiere | Dass der Rückweg tatsächlich fehlt, nicht nur ungenutzt |
| Schnittstelle zwischen EFB und Flugzeug | Hauptsächlich nach außen, mit einer Rückführung, die in einigen Designs eingeschränkt ist | Berechnung der Leistung und Masse und Schwerpunkt mit Echtzeitdaten des Flugzeugs | Das Gerät selbst, seine Anwendungen und sein Update-Kanal |
| Luft-Boden-Datenverbindung und Satellitenkommunikation | Beide | Betriebsmeldungen und Flugverkehrskontrolle, Positionsmeldung, Wetter | Authentizität der Nachrichten und Router am Endpunkt der Verbindung |
| Wartungsdownload und Zustandsüberwachung | Hauptsächlich nach außen | Fehlerdaten und aufgezeichnete Parameter, die die Technik am Boden erreichen | Ob der Download-Kanal auch zum Befehlen oder Laden verwendet werden kann |
| Drahtlose Bodenverbindung an der Parkposition | Beide | Massendatenübertragung und Verteilung von Inhalten oder Software ohne physische Verbindung | Zugriffskontrolle an der Parkposition und was die Verbindung schreiben darf |
| Software- und Datenbank-Laden | In jeder Domäne | Navigationsdatenbanken, Software, die am Boden ladbar ist, Unterhaltungsinhalte | Signaturprüfung, Herkunft der Software und wer den Datenträger in Händen hatte |
Liest man die rechte Spalte, zeigt sich ein Muster. Fast kein Überwachungsaufwand gehört zum Unterhaltungssystem selbst. Er gehört zu den Schnittstellen, zu den Geräten, die eine Grenze überschreiten, und vor allem zu dem einzigen Weg, der konstruktionsbedingt in die Domäne mit dem höchsten Vertrauen schreibt.
Das Laden ist der Weg, der zählt
Ein Angreifer, der eine Flugzeugfunktion beeinflussen will, muss keine Netzwerkgrenze überschreiten, wenn ein legitimer Prozess die Schadlast für ihn hinüberträgt. Das Laden von Software und Datenbanken ist genau ein solcher Prozess: Er existiert, um in die Steuerungsdomäne zu schreiben, wird routinemäßig verwendet, und seine Lieferkette führt durch mehrere Organisationen, bevor das Flugzeug sie sieht.
Die Gegenmaßnahme ist kryptographisch und nicht architektonisch. Die ladbaren Softwareteile werden am Produktionspunkt verpackt und signiert, und auf den dafür ausgelegten Typen wird die Prüfung vom Flugzeug selbst durchgeführt, bevor das Teil akzeptiert wird. Es ist diese Prüfung, die eine lange, unzuverlässige Lieferkette — Lieferant, Technikabteilung des Betreibers, Laptop, tragbares Medium, drahtlose Verbindung, Techniker — in eine Kette verwandelt, der man nicht vertrauen muss, denn jede Veränderung unterwegs macht die Signatur ungültig.
Was bedeutet, dass die echten Fragen alle das Schlüsselmaterial und den Prozess betreffen. Sind die Vertrauensanker aktuell, und wird ihr Ablaufdatum wie ein Konfigurationselement verfolgt? Wird die Prüfung vom Flugzeug erzwungen, oder von einem Bodenwerkzeug durchgeführt, dem das Flugzeug dann vertraut? Wer kann ein gültig signiertes Teil erstellen, und was passiert, wenn die Signaturfähigkeit eines Lieferanten den Besitzer wechselt? Wird das Lademedium kontrolliert, und wird seine Verwendung für das jeweilige Luftfahrzeug aufgezeichnet? Keine dieser Fragen ist eine Netzwerkfrage, und alle entscheiden, ob die Netzwerkgrenzen einen Sinn haben.
Der Reflex. Wenn ein tragbares Gerät, ein Ladewerkzeug oder ein Wartungslaptop mit einem Flugzeug verbunden wird, behandeln Sie es als Grenzüberschreitung und nicht als verwendetes Werkzeug. Das bedeutet registriert, autorisiert und einer Person zuordenbar — dieselbe Disziplin, die bereits auf eine Teilenummer angewendet wird. Das Gerät ist während der Dauer der Verbindung ein Teil der Angriffsfläche des Flugzeugs.
Das EFB ist eine Grenze, die jemand transportiert
Das EFB passt schlecht in das Modell, was erklärt, warum es so viel Aufmerksamkeit auf sich zieht. Es enthält betrieblich bedeutende Daten, wird verwendet, um Zahlen zu berechnen, die in das Flugzeug eingegeben werden, verbindet sich mit einem Netzwerk, das der Betreiber nicht vollständig kontrolliert, und in vielen Flotten wird es physisch aus dem Flugzeug und nach Hause getragen.
Die Architektur reagiert mit drei Trennungen, die man auseinanderhalten sollte. Erstens, die Hardwareklasse: ob das Gerät tragbar und nicht zertifiziert ist oder installiert und Teil der Flugzeugkonfiguration. Zweitens, der Softwaretyp: ob eine Anwendung administrativ einfach ist oder ob sie Ergebnisse mit betrieblichen Konsequenzen produziert und daher eine Bewertung erfordert. Drittens, die Verbindung: ob das Gerät Daten vom Flugzeug über eine dedizierte Schnittstelleneinheit erhält, die einschränkt, was fließen kann, oder ob es einfach in der Nähe des Flugzeugs ist.
Die wiederkehrende Fehlerart ist nicht dramatisch. Es ist ein Anwendungsupdate, das über einen Kanal mit schwächeren Kontrollen verteilt wird, als die betriebliche Bedeutung der Anwendung es verdient — eine Datenbank, ein Leistungsmodul, ein Satz Karten — auf einem Gerät, dessen Ergebnisse die Besatzung als maßgeblich ansieht. Keine Netzwerkgrenze wird überschritten. Die falsche Zahl kommt einfach durch die Vordertür und wird verwendet.
Wo die Security-Analyse auf die Safety-Analyse trifft
Die Normen zur Lufttüchtigkeits-Security, die parallel zum klassischen Safety-Prozess entwickelt wurden, teilen sich absichtlich seine Struktur. Eine Security-Risikoanalyse identifiziert Bedrohungsszenarien, verfolgt jedes davon bis zur Flugzeugfunktion, die es beeinflussen könnte, und klassifiziert die Auswirkung unter Verwendung derselben Schweregradsprache, die die Safety-Bewertung verwendet. Die Stärke der Gegenmaßnahmen muss dann diesem Schweregrad proportional sein, genau wie die Design-Assurance-Levels im Safety-Prozess zugewiesen werden.
Diese strukturelle Ausrichtung erzeugt den nützlichsten Satz des Bereichs: Ein Security-Befund ist für die Lufttüchtigkeit nur in dem Maße interessant, in dem sie eine Funktion erreicht, deren Verlust oder Korruption zählt. Eine Kompromittierung des Unterhaltungssystems ohne Weg zu einer klassifizierten Funktion ist ein kommerzielles und Reputationsproblem, kein Lufttüchtigkeitsproblem. Eine moderate Schwäche auf einem Weg, der eine klassifizierte Funktion erreicht, ist das Gegenteil. Den Schweregrad nach der Spektakularität der Technik statt nach der erreichten Funktion zu beurteilen, führt dazu, dass Aufmerksamkeit am falschen Ort verschwendet wird.
Die gleichen Normen erweitern die Verpflichtung über die Auslieferung hinaus auf die Aufrechterhaltung der Lufttüchtigkeit. Security ist kein abgeschlossenes Zertifizierungsereignis; es ist ein Zustand, der gegen eine sich nach der Typenzertifizierung ändernde Bedrohungslandschaft aufrechterhalten werden muss — deshalb gibt es jetzt Informationssicherheitsanforderungen, die Betreibern, Entwicklungsbetrieben und Dienstleistern auferlegt werden. Sie verpflichten eine Organisation, ein Informationssicherheitsmanagementsystem zu betreiben, das ihrer Tätigkeit angemessen ist, Ereignisse mit potenziellen Auswirkungen auf die Flugsicherheit zu erkennen und zu melden, und dies fortzusetzen.
Wofür der Betreiber tatsächlich verantwortlich ist
Der Hersteller verantwortet die Architektur. Der Betreiber verantwortet fast alles, was sie im Betrieb schwächen kann, und die Liste ist banaler, als der Ruf des Themas vermuten lässt: der Update-Prozess und die Vertragsbedingungen des Unterhaltungsanbieters; die EFB-Flotte, ihre Anwendungen und ihr Verteilungsweg; die drahtlose Bodenverbindung an jeder Station und wer sich damit verbinden darf; die Lademedien und die Personen, die sie besitzen; die Modifikationen, insbesondere die der Kabine, und ob ihre Auswirkung auf die Security bewertet wurde und nicht nur ihre strukturelle und elektrische Wirkung; und der Meldeweg, der es einem Techniker, der etwas Seltsames gesehen hat, ermöglicht, es dort zu melden, wo es auch gelesen wird.
Letzteres ist das, was am häufigsten fehlt. Ein Kabinenmitglied, das eine unerwartete unter Spannung stehende Steckdose findet, ein Techniker, dessen Ladewerkzeug einen Signaturfehler meldet, ein Copilot, dessen EFB ein Update anbietet, das es nicht anbieten dürfte — jede dieser Beobachtungen hat ihren natürlichen Platz im Ereignismeldesystem, und jede wird routinemäßig verworfen, weil sie nicht wie ein Flugsicherheitsereignis aussieht. Die Luftfahrt weiß bereits, wie man diese Maschinerie betreibt. Die Sicherheit der Bordnetzwerke benötigt keine neue Meldekultur; sie muss in die bestehende aufgenommen werden. Die Besatzungen vergleichen, wie ihre Betreiber dies in der Praxis handhaben, in den FL330-Foren, was ein vernünftiger Ort ist, um herauszufinden, dass die Antworten stark variieren.


Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.