
Un dossier de sécurité conclut à 2,7 × 10⁻¹⁰ par heure de vol pour la perte totale d’une fonction, et il ne reste plus qu’à l’approuver. Le calcul est juste ; il ne veut pourtant rien dire tant que trois questions n’ont pas de réponse écrite : de quel budget ce nombre est-il la part, quel intervalle de vérification suppose-t-il, quelle indépendance tient-il pour acquise ? Les décades exigées par la certification ne sortent ni d’une mesure ni d’une statistique, mais d’une division dont il faut connaître les termes pour savoir ce que le chiffre couvre — et surtout ce qu’il ne couvre pas.
Le classement de gravité ne décrit pas la panne, mais ce qu’elle fait à l’avion
Tout part de l’analyse fonctionnelle des dangers, qui se conduit avant qu’aucune architecture n’existe. On y recense les fonctions de l’aéronef, on postule pour chacune la perte totale, la perte partielle et l’exécution erronée — la panne insidieuse, celle qui produit un résultat faux sans se déclarer —, puis on qualifie l’effet obtenu sur l’avion, ses occupants et l’équipage. Il n’est jamais question du composant : le classement porte sur la conséquence.
Cinq degrés structurent l’échelle. Sans effet sur la sécurité, quand ni les capacités ni les marges ne sont dégradées. Mineure, quand la réduction de marge est légère et la charge de travail à peine alourdie. Majeure, quand la réduction est significative et la charge de travail nettement plus lourde, l’inconfort des occupants pouvant aller jusqu’à des blessures. Dangereuse, quand la dégradation est telle que l’équipage ne peut plus être supposé accomplir ses tâches avec exactitude, avec des blessures graves ou mortelles pour un petit nombre d’occupants. Catastrophique, quand la condition entraîne des décès multiples, généralement avec la perte de l’appareil.
Deux conséquences pratiques en découlent. D’abord, la même défaillance change de classe selon la phase : anodine en croisière, une perte de fonction peut devenir dangereuse à la rotation ou en approche finale par faible visibilité. L’analyse ne produit donc pas une liste de pannes, mais une liste de conditions de panne, chacune attachée à un moment du vol, à une configuration et à un environnement.
Ensuite, ce classement est le seul jugement véritablement humain de la chaîne ; tout ce qui suit n’est qu’arithmétique conditionnée par lui. Déplacer une condition d’un cran change l’objectif d’un facteur cent et le niveau d’assurance de développement d’une lettre — en pratique, une architecture, un plan de vérification et un calendrier. Les discussions avec l’autorité se concentrent donc là, et non sur la troisième décimale d’un taux de panne.
D’où viennent les décades exigées
La question revient dans tous les bureaux d’études : pourquoi 10⁻⁹ et pas 10⁻⁸ ? Le raisonnement d’origine est public, il est arithmétique, et il tient en deux divisions.
Premier terme, un constat : le taux d’accident observé sur les avions de transport à l’époque où ces règles se sont fixées, de l’ordre d’un accident par million d’heures de vol. Ce chiffre n’était pas un objectif ; l’intention était de ne pas le laisser se dégrader à mesure que les systèmes de bord prendraient en charge des fonctions jusque-là mécaniques ou humaines.
Deuxième terme, une clé de répartition : la part de ces accidents imputable aux défaillances des systèmes de bord, de l’ordre du dixième. Le reste relevait de la conduite du vol, de la météorologie, du terrain, de la motorisation, de la structure — d’autres démarches, avec leurs propres exigences. Le budget laissé aux systèmes s’établit donc à environ 10⁻⁷ par heure de vol.
Troisième terme, une hypothèse de dénombrement : combien de conditions de panne catastrophiques un avion de transport comporte-t-il ? On a retenu l’ordre de la centaine. Répartir 10⁻⁷ sur cent conditions donne 10⁻⁹ par heure de vol pour une condition prise isolément. Voilà toute l’origine du nombre le plus cité de la certification.
Les objectifs de probabilité de panne ne viennent pas de statistiques, mais d’un calcul basé sur l’histoire des accidents et une répartition des responsabilités. On divise le taux d’accidents historiques par la part attribuée aux systèmes, puis par le nombre de pannes catastrophiques possibles. C’est comme partager un budget : plus une panne est grave, moins elle a le droit d’arriver souvent.
Pour un Airbus A320, une panne catastrophique comme la perte totale du système de commandes de vol doit avoir une probabilité inférieure à 10⁻⁹ par heure de vol. Cela signifie qu’en théorie, sur 1 milliard d’heures de vol, on ne devrait pas en observer plus d’une. En pratique, c’est impossible à vérifier, mais cela guide la conception des systèmes.
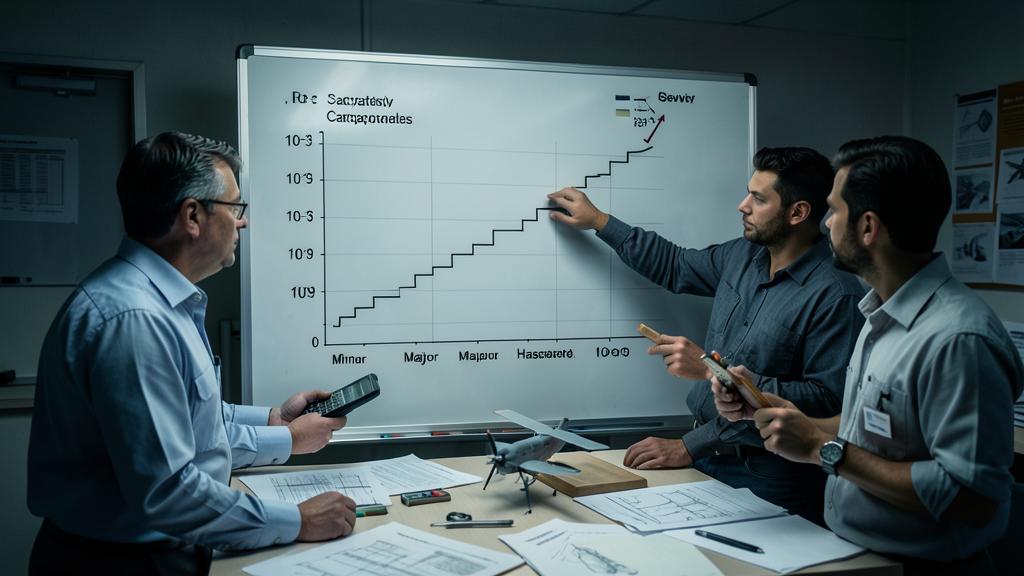
Le reste de l’échelle se construit par continuité du même principe : moins l’effet est grave, plus il est admis d’être fréquent. Chaque cran de gravité relâche l’objectif de deux décades — 10⁻⁷ pour une condition dangereuse, 10⁻⁵ pour une majeure, 10⁻³ pour une mineure. Aucun de ces trois nombres ne dérive d’un taux d’accident : ils prolongent une règle d’allocation, rien de plus.
L’hypothèse des cent conditions mérite qu’on s’y arrête, car un appareil moderne en recense bien davantage. Elle n’est pourtant pas renégociée : le remède est dans le conservatisme accumulé à chaque étape — vol de référence défavorable, taux pris dans des bases reconnues plutôt que mesurés sur la flotte, aucun crédit pour une action d’équipage non justifiée. La marge n’est pas dans l’objectif, elle est dans la façon de le vérifier. Appliqué à d’autres flottes, le même raisonnement donne d’autres résultats : les spécifications des avions légers et des giravions modulent ces objectifs selon la classe d’appareil et le type d’exploitation.
Un escalier, et un second axe que le chiffre ne porte pas
Représentée graphiquement, la règle prend la forme d’un escalier : à chaque cran de gravité, la probabilité admise descend de deux marches. Le domaine situé sous la ligne est acceptable, celui du dessus ne l’est pas. C’est le seul objet de la certification des systèmes que tout le monde a vu au moins une fois, et l’un des plus mal lus : il ne décrit pas un risque, il attribue un budget.
À l’objectif quantitatif s’ajoute, pour la classe la plus grave, une exigence purement qualitative : aucune panne unique ne doit conduire à une condition catastrophique, quelle que soit sa probabilité calculée. Un composant dont on démontrerait un taux de défaillance très inférieur à l’objectif ne suffirait pas ; l’architecture doit tolérer sa perte. Une condition catastrophique ne se démontre donc jamais par un nombre seul.
Et il existe un second axe, que le chiffre ne porte pas du tout. Un taux de panne décrit un matériel qui s’use, dérive ou casse ; il ne décrit pas une erreur de spécification ou de codage. Celle-ci est présente dès la mise en service, elle ne survient pas au hasard, et surtout elle frappe toutes les voies identiques à la fois : deux calculateurs exécutant le même logiciel se trompent ensemble, à la même milliseconde, sur la même entrée. Multiplier leurs probabilités n’a aucun sens.
D’où une seconde échelle, alimentée par la même classification : les niveaux d’assurance de développement, de A pour le catastrophique à E pour le sans-effet. On n’y démontre rien par le calcul ; on impose une rigueur de processus — exigences tracées jusqu’au code et aux essais, revues, indépendance de la vérification, gestion de configuration. Le niveau n’est pas une probabilité déguisée : c’est une quantité de preuve.
| Gravité de la condition | Qualificatif de probabilité | Ordre de grandeur admis, par heure de vol | Niveau d’assurance de développement |
|---|---|---|---|
| Sans effet sur la sécurité | sans objet | aucun objectif | E |
| Mineure | probable | 10⁻³ | D |
| Majeure | peu probable | 10⁻⁵ | C |
| Dangereuse | extrêmement peu probable | 10⁻⁷ | B |
| Catastrophique | extrêmement improbable | 10⁻⁹, et aucune panne unique suffisante | A |
| Critère | Défaillance aléatoire de matériel | Erreur de développement |
|---|---|---|
| Origine | usure, dérive, défaut de fabrication | spécification, conception, codage, intégration |
| Comportement dans le temps | taux à peu près constant sur la vie utile | présente dès la mise en service, ne se révèle qu’au cas déclenchant |
| Effet d’une redondance identique | divise la probabilité | aucun : les voies tombent ensemble |
| Se démontre par | arbre de défaillance, taux issus de bases reconnues, essais | rigueur de processus, traçabilité, vérification indépendante |
| Ce que l’objectif chiffré en dit | tout | rien |
Le budget se répartit avant de se vérifier
L’évaluation préliminaire de sécurité travaille de haut en bas : partant de la condition classée au niveau avion, elle construit l’arbre de défaillance de l’architecture envisagée et attribue à chaque contributeur une part du budget. Cette part descend dans les spécifications — un fournisseur reçoit un objectif chiffré comme il reçoit une masse maximale, et il s’engage dessus. L’évaluation de sécurité du système, elle, remonte de bas en haut sur l’architecture réellement construite et vérifie que la somme tient. Entre les deux, des années et des arbitrages.
Deux conventions conditionnent tout le calcul, et elles voyagent mal. La première est la base de temps : l’objectif s’exprime en probabilité moyenne par heure de vol, sur un vol de référence de durée conventionnelle. Deux exploitants du même type, l’un sur des étapes de quarante-cinq minutes, l’autre sur des liaisons de neuf heures, n’ont pas la même exposition par vol aux conditions liées à une phase. Un chiffre de certification ne se transpose pas sans refaire l’arithmétique.
La seconde est le temps d’exposition des pannes latentes. Une défaillance dormante — un canal de secours hors service, une protection inhibée, un capteur figé sur sa dernière valeur plausible — ne se révèle qu’à la vérification suivante. Son indisponibilité moyenne vaut à peu près son taux de panne multiplié par la moitié de l’intervalle entre deux vérifications : la probabilité d’une combinaison comportant un terme latent est donc proportionnelle à cet intervalle. C’est ainsi que naissent les tâches de maintenance issues de la certification : elles ne viennent pas de l’analyse de fiabilité, elles sont un terme d’une démonstration de sécurité.
Le piège. Dans le programme d’entretien, une tâche dont l’intervalle provient d’une démonstration de sécurité ressemble à n’importe quelle autre. Elle n’en est pas une : elle est un terme d’un arbre de défaillance. L’allonger d’un facteur trois — ce que l’évolution d’un programme fait couramment, et à bon droit, pour les tâches issues de l’analyse de maintenance — multiplie par trois la probabilité démontrée de la condition à laquelle elle contribue, sans qu’aucun voyant ne s’allume. C’est l’un des rares cas où l’exploitation peut, à elle seule, invalider une conclusion de certification.
La redondance ne multiplie que ce qui est indépendant
Le produit des probabilités ne s’applique qu’à des événements indépendants. Cette phrase, que tout le monde sait réciter, se perd vite dans un arbre de trois cents portes. Un exemple arithmétique volontairement rond le montre : trois voies identiques, chacune à 10⁻⁴ par heure, donneraient 10⁻¹² si elles étaient parfaitement indépendantes ; qu’un centième seulement de leurs défaillances ait une cause commune, et la perte simultanée des trois ne descend plus au-dessous de 10⁻⁶. Six décades perdues, sans qu’une seule ligne du calcul soit fausse.
D’où les trois analyses qui accompagnent tout arbre sérieux et qui, elles, ne produisent aucun nombre. L’analyse de sécurité des zones examine ce que partagent physiquement des voies réputées séparées : une même baie, un même cheminement de faisceau, un même plancher. L’analyse des risques particuliers passe en revue les agressions qui frappent tout ce qui se trouve sur leur passage : éclatement de rotor, débris de pneumatique, impact d’oiseau, foudre, incendie, fuite de fluide. L’analyse des modes communs traque ce qui est identique sans être visible : même lot, même logiciel, même étalonnage, même geste de maintenance appliqué aux deux voies le même jour, même hypothèse fausse dans les deux spécifications.
La conclusion opérationnelle est nette : au-delà de deux ou trois voies, ce n’est plus la redondance qui gagne des décades, c’est la dissimilarité et la ségrégation. Un quatrième calculateur identique dans la même baie, chargé du même logiciel, ne change presque rien au résultat — ce que le produit des probabilités, lui, ne dit pas.
Le bon réflexe. Devant tout chiffre de probabilité, posez trois questions avant d’en discuter la valeur. De quelle condition de panne est-il la probabilité, et à quelle classe de gravité cette condition est-elle rattachée ? Sur quelle base de temps est-il exprimé, avec quelle durée de vol de référence et quels intervalles d’exposition pour les termes latents ? Quelle indépendance suppose-t-il, et où est écrite l’analyse qui la démontre ? Un chiffre qui survit aux trois se discute. Un chiffre sans réponse à aucune n’est qu’un produit d’ordres de grandeur.
Ce que le chiffre ne dit pas, et ce qu’on lui fait dire
- Ce n’est pas une prédiction de fréquence. Aucune flotte n’accumulera jamais les heures nécessaires pour vérifier un objectif de 10⁻⁹ : mille appareils volant trois mille heures par an totalisent trois millions d’heures annuelles, et il faudrait de l’ordre de trois siècles pour atteindre le milliard d’heures. L’objectif est, par construction, invérifiable par l’observation. C’est précisément son statut : un critère de conception, pas une mesure.
- Les bases ne s’additionnent pas. Une probabilité par heure de vol, une probabilité par vol et une probabilité rapportée à une phase ne se comparent qu’après conversion explicite. Beaucoup d’incohérences relevées en revue de dossier viennent de là, et non d’une erreur de modèle.
- Il ne couvre que les défaillances aléatoires de matériel, dans l’architecture certifiée. L’erreur de conception relève de l’autre axe, l’écart de fabrication de l’organisme de production, l’erreur d’installation ou de maintenance de la vie de l’appareil.
- Il suppose l’appareil complet. Décoller avec un équipement inopérant au titre de la liste minimale ne s’appuie pas sur le chiffre de certification : cette tolérance fait l’objet d’une analyse propre, qui assortit le report de réparation d’un délai et, souvent, de procédures destinées à restituer une part de la protection perdue. Les mentions qui accompagnent un article de la liste ne sont pas des formalités : ce sont les compensations d’un budget entamé.
- Ce n’est pas un indicateur de risque opérationnel, et il ne se somme pas en un niveau de sécurité de l’avion. La matrice d’un système de gestion de la sécurité classe des événements observés sur une exposition connue : y importer un objectif de certification mélange une allocation de conception et une mesure d’exploitation. Quant à additionner les objectifs de toutes les conditions, cela donne le budget et non le résultat atteint — lequel est le plus souvent bien meilleur, sans que personne soit en mesure de dire de combien.
Ce qu’il faut aller vérifier dans sa propre documentation
Pour un responsable d’entretien, une seule question mérite d’être posée : le programme d’entretien distingue-t-il, dans sa structure et pas seulement dans une note en bas de page, les tâches dont l’intervalle provient d’une démonstration de sécurité de celles qui viennent de l’analyse de maintenance ? Si le processus d’évolution des intervalles ne les traite pas à part, le piège décrit plus haut est déjà en place.
Pour un équipage, le rendement immédiat est dans les procédures qui accompagnent les articles de la liste minimale : elles cessent d’être une contrainte administrative dès qu’on les lit pour ce qu’elles sont, la contrepartie exacte d’une voie manquante. Pour un responsable sécurité, l’essentiel consiste à empêcher la contamination du vocabulaire : « extrêmement improbable » a un sens précis et une valeur associée, et l’employer dans un compte rendu pour dire « on ne s’y attendait pas » désarme le mot là où il sert vraiment.
Pour qui prépare une qualification de type ou un poste en navigabilité, l’entrée n’est pas l’arbre de défaillance mais la liste des conditions de panne du type que l’on connaît déjà : leur seule formulation apprend en une heure ce que les arbres n’apprennent pas en un mois. Reste une zone grise que personne ne prétend avoir refermée — le classement lui-même, et le crédit accordé à l’action d’équipage. C’est là que les analyses de deux organismes également compétents divergent le plus, et là que les décades se gagnent ou se perdent sans qu’aucun calcul soit en cause. Le forum technique FL330 et les parcours de formation FL330 y reviennent régulièrement.
Les spécifications de certification applicables au type, le dossier de sécurité approuvé et la documentation approuvée de l’exploitant prévalent sur cet article, dont l’objet est d’éclairer une mécanique et non de s’y substituer.
Questions fréquentes
Pourquoi l’objectif est-il fixé à 10⁻⁹ par heure de vol et pas à une autre valeur ?
Parce qu’il résulte de deux divisions successives, pas d’une mesure. On part du taux d’accident historiquement observé sur les avions de transport, de l’ordre d’un par million d’heures de vol, on en retient la part imputable aux systèmes de bord, de l’ordre du dixième, ce qui laisse environ 10⁻⁷ par heure de vol à l’ensemble des systèmes. Cette enveloppe est ensuite répartie sur l’ordre d’une centaine de conditions de panne catastrophiques recensées par appareil, d’où 10⁻⁹ pour une condition prise isolément.
Peut-on vérifier a posteriori qu’un objectif de 10⁻⁹ est réellement tenu en service ?
Non, et ce n’est pas l’intention. Une flotte de mille appareils volant trois mille heures par an accumule trois millions d’heures annuelles : il faudrait de l’ordre de trois siècles pour atteindre le milliard d’heures qui permettrait d’observer l’événement une fois. L’objectif est un critère de conception vérifié sur une architecture et un modèle, pas une prévision statistique confrontable au retour d’exploitation.
Ces objectifs couvrent-ils les erreurs de conception et les défauts logiciels ?
Pas du tout. Un taux de panne décrit un matériel qui s’use, dérive ou casse ; une erreur de spécification ou de codage est présente dès la mise en service et frappe simultanément toutes les voies identiques, ce qui rend la multiplication des probabilités dénuée de sens. Ce risque est traité sur un second axe, celui des niveaux d’assurance de développement, alloués à partir de la même classification de gravité et satisfaits par une rigueur de processus : exigences tracées, revues, vérification indépendante, gestion de configuration.
Que devient l’objectif quand on décolle avec un équipement inopérant au titre de la liste minimale ?
Le chiffre de certification suppose l’appareil complet, il ne couvre donc pas cette situation. La tolérance de départ repose sur une analyse propre, qui fixe un délai de report de réparation et, très souvent, des procédures opérationnelles ou de maintenance associées à l’article. Ces mentions ne sont pas administratives : elles sont la compensation explicite de la protection retirée, calculée pour la durée limitée du report.
Trois voies redondantes suffisent-elles à atteindre un objectif catastrophique ?
Seulement si l’indépendance des trois voies est démontrée, et c’est cette démonstration qui décide, pas le produit des taux. Une fraction même faible de défaillances à cause commune installe un plancher que la redondance ne franchit plus : trois voies à 10⁻⁴ par heure calculent 10⁻¹², mais si un centième de leurs défaillances est partagé, le résultat réel ne descend pas au-dessous de 10⁻⁶. Au-delà de deux ou trois voies, ce sont la dissimilarité et la ségrégation physique qui gagnent des décades, pas le nombre de voies.
Peut-on réutiliser ces objectifs dans la matrice de risque du système de gestion de la sécurité ?
Il vaut mieux s’en abstenir. La matrice d’un système de gestion de la sécurité classe des événements observés sur une exposition connue, avec des barrières identifiées et un retour d’expérience exploitable ; l’objectif de certification est une allocation de conception attachée à une condition de panne précise. Mélanger les deux produit des comparaisons dépourvues de sens et affaiblit le vocabulaire, notamment l’expression « extrêmement improbable », qui a une valeur associée et perd toute utilité si elle sert à dire qu’un événement a surpris.


Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.