
Un expediente de seguridad concluye en 2,7 × 10⁻¹⁰ por hora de vuelo para la pérdida total de una función, y solo queda aprobarlo. El cálculo es correcto; sin embargo, no significa nada mientras tres preguntas no tengan respuesta escrita: ¿de qué presupuesto es este número una parte, qué intervalo de verificación supone, qué independencia da por sentada? Las décadas exigidas por la certificación no proceden de una medición ni de una estadística, sino de una división cuyos términos hay que conocer para saber qué cubre la cifra, y sobre todo qué no cubre.
La clasificación de gravedad no describe el fallo, sino lo que le hace al avión
Todo parte del análisis funcional de peligros, que se realiza antes de que exista ninguna arquitectura. Allí se enumeran las funciones de la aeronave, se postula para cada una la pérdida total, la pérdida parcial y la ejecución errónea —el fallo insidioso, el que produce un resultado falso sin manifestarse—, y luego se califica el efecto obtenido sobre el avión, sus ocupantes y la tripulación. Nunca se trata del componente: la clasificación versa sobre la consecuencia.
Cinco grados estructuran la escala. Sin efecto sobre la seguridad, cuando ni las capacidades ni los márgenes se degradan. Menor, cuando la reducción de margen es leve y la carga de trabajo apenas aumenta. Mayor, cuando la reducción es significativa y la carga de trabajo notablemente más pesada, pudiendo la incomodidad de los ocupantes llegar hasta lesiones. Peligrosa, cuando la degradación es tal que ya no puede suponerse que la tripulación realice sus tareas con exactitud, con lesiones graves o mortales para un pequeño número de ocupantes. Catastrófica, cuando la condición provoca múltiples muertes, generalmente con la pérdida de la aeronave.
De ahí se derivan dos consecuencias prácticas. Primero, el mismo fallo cambia de clase según la fase: inofensivo en crucero, una pérdida de función puede volverse peligrosa en la rotación o en una aproximación final con poca visibilidad. El análisis no produce, por tanto, una lista de fallos, sino una lista de condiciones de fallo, cada una asociada a un momento del vuelo, una configuración y un entorno.
Segundo, esta clasificación es el único juicio verdaderamente humano de la cadena; todo lo que sigue no es más que aritmética condicionada por ella. Desplazar una condición un escalón cambia el objetivo en un factor cien y el nivel de garantía de desarrollo en una letra —en la práctica, una arquitectura, un plan de verificación y un calendario. Las discusiones con la autoridad se concentran ahí, y no en el tercer decimal de una tasa de fallo.
De dónde vienen las décadas exigidas
La pregunta se repite en todas las oficinas de diseño: ¿por qué 10⁻⁹ y no 10⁻⁸? El razonamiento original es público, es aritmético, y cabe en dos divisiones.
Primer término, una constatación: la tasa de accidentes observada en los aviones de transporte en la época en que se fijaron estas reglas, del orden de un accidente por millón de horas de vuelo. Esta cifra no era un objetivo; la intención era no dejarla degradar a medida que los sistemas de a bordo asumieran funciones hasta entonces mecánicas o humanas.
Segundo término, una clave de reparto: la parte de esos accidentes imputable a los fallos de los sistemas de a bordo, del orden de la décima parte. El resto correspondía al pilotaje, la meteorología, el terreno, la motorización, la estructura —otros enfoques, con sus propias exigencias. El presupuesto que queda para los sistemas se sitúa, por tanto, en torno a 10⁻⁷ por hora de vuelo.
Tercer término, una hipótesis de recuento: ¿cuántas condiciones de fallo catastróficas presenta un avión de transporte? Se adoptó el orden del centenar. Repartir 10⁻⁷ entre cien condiciones da 10⁻⁹ por hora de vuelo para una condición tomada aisladamente. Ahí está todo el origen de la cifra más citada de la certificación.
Las probabilidades de fallo en aviación no se miden, se calculan dividiendo un presupuesto de seguridad entre el número de posibles fallos graves. Por ejemplo, si se estima que los sistemas causan 1/10 de los accidentes y hay 100 fallos graves posibles, cada uno debe ser 100 veces menos probable que un accidente normal.
Un Airbus A320 tiene alrededor de 100 condiciones de fallo catastróficas. Si el presupuesto para sistemas es 10⁻⁷ por hora, cada condición debe tener una probabilidad de 10⁻⁹ por hora. Si una condición específica (como un fallo en el sistema de control de vuelo) tiene una probabilidad de 2 × 10⁻⁹, supera el objetivo y requiere rediseño.
El resto de la escala se construye por continuidad del mismo principio: cuanto menos grave es el efecto, más frecuente se admite que sea. Cada escalón de gravedad relaja el objetivo en dos décadas: 10⁻⁷ para una condición peligrosa, 10⁻⁵ para una mayor, 10⁻³ para una menor. Ninguno de estos tres números procede de una tasa de accidentes: prolongan una regla de asignación, nada más.
La hipótesis de las cien condiciones merece detenerse en ella, pues una aeronave moderna registra muchas más. Sin embargo, no se renegocia: el remedio está en el conservadurismo acumulado en cada etapa —vuelo de referencia desfavorable, tasas tomadas de bases reconocidas en lugar de medidas en la flota, ningún crédito a una acción de tripulación no justificada. El margen no está en el objetivo, está en la forma de verificarlo. Aplicado a otras flotas, el mismo razonamiento da otros resultados: las especificaciones de los aviones ligeros y las aeronaves de ala giratoria modulan estos objetivos según la clase de aeronave y el tipo de explotación.
Una escalera, y un segundo eje que la cifra no recoge
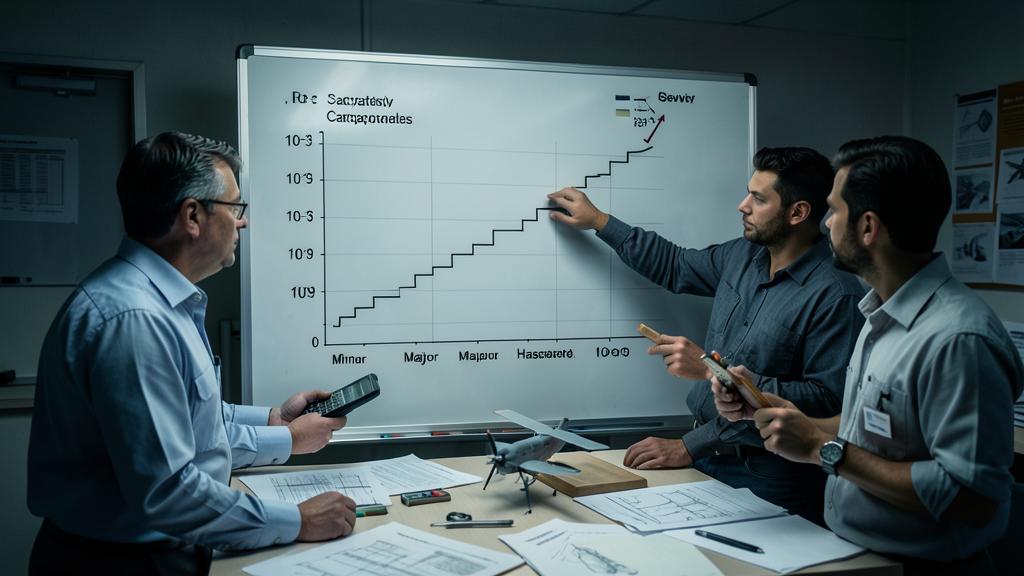
Representada gráficamente, la regla toma la forma de una escalera: en cada escalón de gravedad, la probabilidad admitida baja dos peldaños. El dominio situado bajo la línea es aceptable, el situado por encima no lo es. Es el único objeto de la certificación de sistemas que todo el mundo ha visto al menos una vez, y uno de los peor interpretados: no describe un riesgo, asigna un presupuesto.
Al objetivo cuantitativo se añade, para la clase más grave, una exigencia puramente cualitativa: ningún fallo único debe conducir a una condición catastrófica, cualquiera que sea su probabilidad calculada. No bastaría con demostrar que un componente tiene una tasa de fallo muy inferior al objetivo; la arquitectura debe tolerar su pérdida. Una condición catastrófica nunca se demuestra, por tanto, con un solo número.
Y existe un segundo eje, que la cifra no recoge en absoluto. Una tasa de fallo describe un material que se desgasta, deriva o se rompe; no describe un error de especificación o de codificación. Este último está presente desde la puesta en servicio, no ocurre al azar, y sobre todo afecta a la vez a todas las vías idénticas: dos calculadores que ejecutan el mismo software se equivocan juntos, en el mismo milisegundo, con la misma entrada. Multiplicar sus probabilidades no tiene ningún sentido.
De ahí una segunda escala, alimentada por la misma clasificación: los niveles de garantía de desarrollo, de A para lo catastrófico a E para lo sin efecto. Ahí no se demuestra nada por cálculo; se impone un rigor de proceso —requisitos trazados hasta el código y los ensayos, revisiones, independencia de la verificación, gestión de configuración. El nivel no es una probabilidad disfrazada: es una cantidad de prueba.
| Gravedad de la condición | Calificativo de probabilidad | Orden de magnitud admitido, por hora de vuelo | Nivel de garantía de desarrollo |
|---|---|---|---|
| Sin efecto sobre la seguridad | no aplicable | sin objetivo | E |
| Menor | probable | 10⁻³ | D |
| Mayor | poco probable | 10⁻⁵ | C |
| Peligrosa | extremadamente poco probable | 10⁻⁷ | B |
| Catastrófica | extremadamente improbable | 10⁻⁹, y ningún fallo único suficiente | A |
| Criterio | Fallo aleatorio de material | Error de desarrollo |
|---|---|---|
| Origen | desgaste, deriva, defecto de fabricación | especificación, diseño, codificación, integración |
| Comportamiento en el tiempo | tasa aproximadamente constante durante la vida útil | presente desde la puesta en servicio, solo se revela con el caso desencadenante |
| Efecto de una redundancia idéntica | divide la probabilidad | ninguno: las vías caen juntas |
| Se demuestra mediante | árbol de fallos, tasas de bases reconocidas, ensayos | rigor de proceso, trazabilidad, verificación independiente |
| Lo que dice de ello el objetivo cifrado | todo | nada |
El presupuesto se reparte antes de verificarse
La evaluación preliminar de seguridad trabaja de arriba abajo: partiendo de la condición clasificada a nivel de avión, construye el árbol de fallos de la arquitectura prevista y asigna a cada contribuyente una parte del presupuesto. Esa parte desciende a las especificaciones —un proveedor recibe un objetivo cifrado como recibe una masa máxima, y se compromete con él. La evaluación de seguridad del sistema, por su parte, asciende de abajo arriba sobre la arquitectura realmente construida y verifica que la suma se sostiene. Entre ambas, años y compromisos.
Dos convenciones condicionan todo el cálculo, y viajan mal. La primera es la base temporal: el objetivo se expresa en probabilidad media por hora de vuelo, sobre un vuelo de referencia de duración convencional. Dos operadores del mismo tipo, uno con etapas de cuarenta y cinco minutos, otro con enlaces de nueve horas, no tienen la misma exposición por vuelo a las condiciones ligadas a una fase. Una cifra de certificación no se traslada sin rehacer la aritmética.
La segunda es el tiempo de exposición de los fallos latentes. Un fallo latente —un canal de reserva fuera de servicio, una protección inhibida, un sensor congelado en su último valor plausible— solo se revela en la siguiente verificación. Su indisponibilidad media equivale aproximadamente a su tasa de fallo multiplicada por la mitad del intervalo entre dos verificaciones: la probabilidad de una combinación que contenga un término latente es, por tanto, proporcional a ese intervalo. Así nacen las tareas de mantenimiento derivadas de la certificación: no proceden del análisis de fiabilidad, son un término de una demostración de seguridad.
La trampa. En el programa de mantenimiento, una tarea cuyo intervalo procede de una demostración de seguridad se parece a cualquier otra. No lo es: es un término de un árbol de fallos. Alargarla en un factor tres —lo que la evolución de un programa hace habitualmente, y con razón, para las tareas derivadas del análisis de mantenimiento— multiplica por tres la probabilidad demostrada de la condición a la que contribuye, sin que se encienda ningún aviso. Es uno de los pocos casos en que la explotación puede, por sí sola, invalidar una conclusión de certificación.
La redundancia solo multiplica lo que es independiente
El producto de probabilidades solo se aplica a sucesos independientes. Esta frase, que todo el mundo sabe recitar, se pierde rápido en un árbol de trescientas puertas. Un ejemplo aritmético deliberadamente redondo lo muestra: tres vías idénticas, cada una a 10⁻⁴ por hora, darían 10⁻¹² si fueran perfectamente independientes; que solo una centésima de sus fallos tenga una causa común, y la pérdida simultánea de las tres ya no baja de 10⁻⁶. Seis décadas perdidas, sin que una sola línea del cálculo sea errónea.
De ahí los tres análisis que acompañan a todo árbol serio y que, ellos sí, no producen ningún número. El análisis de seguridad de zonas examina lo que comparten físicamente vías supuestamente separadas: una misma bahía, un mismo recorrido de mazo de cables, un mismo suelo. El análisis de riesgos particulares repasa las agresiones que golpean todo lo que encuentran a su paso: estallido de rotor, restos de neumático, impacto de ave, rayo, incendio, fuga de fluido. El análisis de modos comunes rastrea lo que es idéntico sin ser visible: mismo lote, mismo software, mismo calibrado, misma acción de mantenimiento aplicada a las dos vías el mismo día, misma hipótesis falsa en ambas especificaciones.
La conclusión operativa es clara: más allá de dos o tres vías, ya no es la redundancia lo que gana décadas, es la disimilitud y la segregación. Un cuarto calculador idéntico en la misma bahía, cargado con el mismo software, apenas cambia el resultado —algo que el producto de probabilidades, por sí solo, no dice.
El reflejo correcto. Ante cualquier cifra de probabilidad, plantéese tres preguntas antes de discutir su valor. ¿De qué condición de fallo es la probabilidad, y a qué clase de gravedad está asociada esa condición? ¿En qué base temporal se expresa, con qué duración de vuelo de referencia y qué intervalos de exposición para los términos latentes? ¿Qué independencia supone, y dónde está escrito el análisis que la demuestra? Una cifra que sobrevive a las tres preguntas puede discutirse. Una cifra sin respuesta a ninguna de ellas no es más que un producto de órdenes de magnitud.
Lo que la cifra no dice, y lo que se le hace decir
No es una predicción de frecuencia. Ninguna flota acumulará jamás las horas necesarias para verificar un objetivo de 10⁻⁹: mil aeronaves que vuelan tres mil horas al año suman tres millones de horas anuales, y harían falta del orden de tres siglos para alcanzar los mil millones de horas. El objetivo es, por construcción, inverificable por observación. Ese es precisamente su estatus: un criterio de diseño, no una medición.
Las bases no se suman. Una probabilidad por hora de vuelo, una probabilidad por vuelo y una probabilidad referida a una fase solo se comparan tras una conversión explícita. Muchas incoherencias detectadas en la revisión de un expediente proceden de ahí, y no de un error de modelo.
Solo cubre los fallos aleatorios de material, dentro de la arquitectura certificada. El error de diseño corresponde al otro eje, la desviación de fabricación del organismo de producción, el error de instalación o de mantenimiento a lo largo de la vida de la aeronave.
Supone la aeronave completa. Despegar con un equipo inoperativo al amparo de la lista mínima de equipo no se apoya en la cifra de certificación: esa tolerancia es objeto de un análisis propio, que asocia al aplazamiento de reparación un plazo y, a menudo, procedimientos destinados a restituir parte de la protección perdida. Las anotaciones que acompañan a una partida de la lista no son formalidades: son las compensaciones de un presupuesto mermado.
No es un indicador de riesgo operacional, y no se suma en un nivel de seguridad del avión. La matriz de un sistema de gestión de la seguridad clasifica sucesos observados sobre una exposición conocida: importar a ella un objetivo de certificación mezcla una asignación de diseño y una medición de explotación. En cuanto a sumar los objetivos de todas las condiciones, eso da el presupuesto y no el resultado alcanzado, el cual suele ser bastante mejor, sin que nadie pueda decir en cuánto.
Qué hay que ir a comprobar en la propia documentación
Para un responsable de mantenimiento, merece la pena hacerse una sola pregunta: ¿distingue el programa de mantenimiento, en su estructura y no solo en una nota a pie de página, las tareas cuyo intervalo procede de una demostración de seguridad de las que proceden del análisis de mantenimiento? Si el proceso de evolución de los intervalos no las trata por separado, la trampa descrita más arriba ya está instalada.
Para una tripulación, el rendimiento inmediato está en los procedimientos que acompañan a las partidas de la lista mínima de equipo: dejan de ser una limitación administrativa en cuanto se leen por lo que son, la contrapartida exacta de una vía ausente. Para un responsable de seguridad, lo esencial consiste en impedir la contaminación del vocabulario: «extremadamente improbable» tiene un sentido preciso y un valor asociado, y emplearlo en un informe para decir «no lo esperábamos» desarma la expresión justo donde importa.
Para quien prepara una habilitación de tipo o un puesto de aeronavegabilidad, la puerta de entrada no es el árbol de fallos, sino la lista de condiciones de fallo del tipo que ya se conoce: su sola redacción enseña en una hora lo que los árboles no enseñan en un mes. Queda una zona gris que nadie pretende haber cerrado: la clasificación misma, y el crédito otorgado a la acción de la tripulación. Ahí es donde más divergen los análisis de dos organismos igualmente competentes, y ahí es donde se ganan o se pierden décadas sin que ningún cálculo esté en falta. El foro técnico FL330 y los itinerarios de formación FL330 vuelven sobre ello con regularidad.
Las especificaciones de certificación aplicables al tipo, el expediente de seguridad aprobado y la documentación aprobada del operador prevalecen sobre este artículo, cuyo objeto es esclarecer un mecanismo y no sustituirlo.
Questions fréquentes
¿Por qué se fija el objetivo en 10⁻⁹ por hora de vuelo y no en otro valor?
Porque resulta de dos divisiones sucesivas, no de una medición. Se parte de la tasa de accidentes históricamente observada en los aviones de transporte, del orden de uno por millón de horas de vuelo, se retiene la parte imputable a los sistemas de a bordo, del orden de una décima, lo que deja alrededor de 10⁻⁷ por hora de vuelo para el conjunto de los sistemas. Este margen se reparte después entre el orden de un centenar de condiciones de fallo catastróficas identificadas por aeronave, de donde resulta 10⁻⁹ para una condición tomada aisladamente.
¿Se puede verificar a posteriori que un objetivo de 10⁻⁹ se cumple realmente en servicio?
No, y esa no es la intención. Una flota de mil aeronaves que vuelan tres mil horas al año acumula tres millones de horas anuales: harían falta del orden de tres siglos para alcanzar los mil millones de horas que permitirían observar el suceso una vez. El objetivo es un criterio de diseño verificado sobre una arquitectura y un modelo, no una previsión estadística contrastable con el retorno de la explotación.
¿Cubren estos objetivos los errores de diseño y los defectos de software?
En absoluto. Una tasa de fallo describe un material que se desgasta, deriva o se rompe; un error de especificación o de codificación está presente desde la puesta en servicio y afecta simultáneamente a todas las vías idénticas, lo que hace que multiplicar las probabilidades carezca de sentido. Este riesgo se trata en un segundo eje, el de los niveles de garantía de desarrollo, asignados a partir de la misma clasificación de gravedad y satisfechos mediante rigor de proceso: requisitos trazados, revisiones, verificación independiente, gestión de configuración.
¿Qué ocurre con el objetivo cuando se despega con un equipo inoperativo al amparo de la lista mínima?
La cifra de certificación supone la aeronave completa, por lo que no cubre esta situación. La tolerancia de salida se apoya en un análisis propio, que fija un plazo de aplazamiento de reparación y, muy a menudo, procedimientos operacionales o de mantenimiento asociados a la partida. Estas anotaciones no son administrativas: son la compensación explícita de la protección retirada, calculada para la duración limitada del aplazamiento.
¿Bastan tres vías redundantes para alcanzar un objetivo de nivel catastrófico?
Solo si se demuestra la independencia de las tres vías, y es esa demostración la que decide, no el producto de las tasas. Basta una fracción, incluso pequeña, de fallos de causa común para instalar un suelo que la redundancia ya no atraviesa: tres vías a 10⁻⁴ por hora calculan 10⁻¹², pero si una centésima de sus fallos es compartida, el resultado real no baja de 10⁻⁶. Más allá de dos o tres vías, son la disimilitud y la segregación física las que ganan décadas, no el número de vías.
¿Se pueden reutilizar estos objetivos en la matriz de riesgo del sistema de gestión de la seguridad?
Es mejor abstenerse. La matriz de un sistema de gestión de la seguridad clasifica sucesos observados sobre una exposición conocida, con barreras identificadas y una experiencia operativa explotable; el objetivo de certificación es una asignación de diseño asociada a una condición de fallo precisa. Mezclar ambos produce comparaciones carentes de sentido y debilita el vocabulario, en particular la expresión «extremadamente improbable», que tiene un valor asociado y pierde toda utilidad si sirve para decir que un suceso sorprendió.


Deja una respuesta
Lo siento, debes estar conectado para publicar un comentario.